Caso Revolut: Sicurezza delle informazioni!
Ora sappiamo da dove è partito tutto: la casella compromessa è quella dell’ufficio Enti Locali della Prefettura di Reggio Calabria, su dominio pec.interno.it.
Una casella autentica, finita in mano ai criminali, secondo le ricostruzioni tramite un infostealer.
Ma il vero problema, a mio avviso, è ciò che è successo dopo.
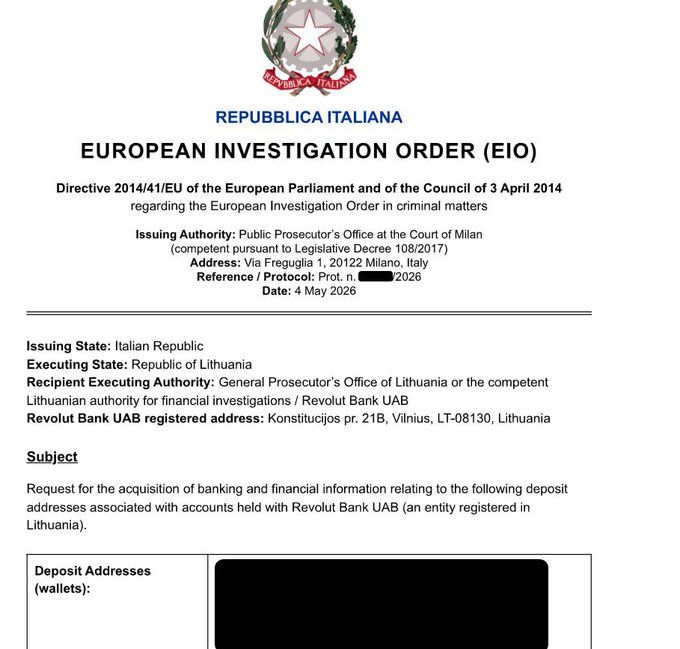
Il falso Ordine Europeo di Indagine accettato da Revolut conteneva anomalie che una compliance esperta avrebbe dovuto cogliere subito:
▪️ intestazione della Procura di Milano, ma invio da una Prefettura calabrese;
▪️ numeri di protocollo riconducibili alla Polizia Postale di Roma;
▪️ una Prefettura non ha alcuna competenza per atti di indagine penale;
▪️ l’OEI (Dir. 2014/41/UE, D.Lgs. 108/2017) circola tra autorità giudiziarie. Lo stesso documento indicava come autorità di esecuzione la Procura Generale lituana, non un’email diretta alla banca.
Siamo davanti al classico equivoco tra autenticità del server e legittimazione del mittente. Una PEC dimostra da quale casella parte un messaggio, non chi la sta usando né se abbia il potere di chiedere quei dati. E le PEC abusate non sono una novità: il CERT-AGID ne ha gestiti oltre 650 casi solo da gennaio 2026.
Poi c’è l’errore più grave: la mancata verifica fuori banda. Parliamo di documenti d’identità, selfie KYC, IBAN, estratti conto e operazioni in Bitcoin di circa 680 clienti. Per dati di questo tipo lo standard minimo è un riscontro su un canale indipendente (i recapiti ufficiali dell’autorità indicata, i canali di cooperazione giudiziaria), non una risposta alla stessa catena di email controllata dall’attaccante.
La truffa è andata avanti per circa cinque mesi prima di essere scoperta. Un’eternità, in cybersecurity. Epilogo: una richiesta di riscatto da 3 milioni di dollari.
Anche il Viminale deve delle risposte. Finora si è limitato a dire che indaga la Polizia Postale, ma resta da capire come una casella del Ministero sia potuta restare in mano a terzi così a lungo senza che i sistemi di monitoraggio lo rilevassero.
Intanto l’ICO britannico ha aperto un’indagine e il Garante Privacy ha avviato verifiche sulle banche italiane. Ritengo probabile che l’adeguatezza delle misure di sicurezza richieste dal GDPR finisca al centro della partita, insieme ai risarcimenti.
Una cosa è certa: questa vicenda scoperchia il vaso di Pandora sui sistemi AML/KYC. Più dati identificativi e finanziari concentriamo e interconnettiamo, più quegli archivi diventano bersagli di altissimo valore. E se basta una PEC compromessa per aprirli, il problema non è tecnologico: è di processo.


Commenti
Non ci sono ancora commenti. Puoi essere il primo a lasciare un commento.